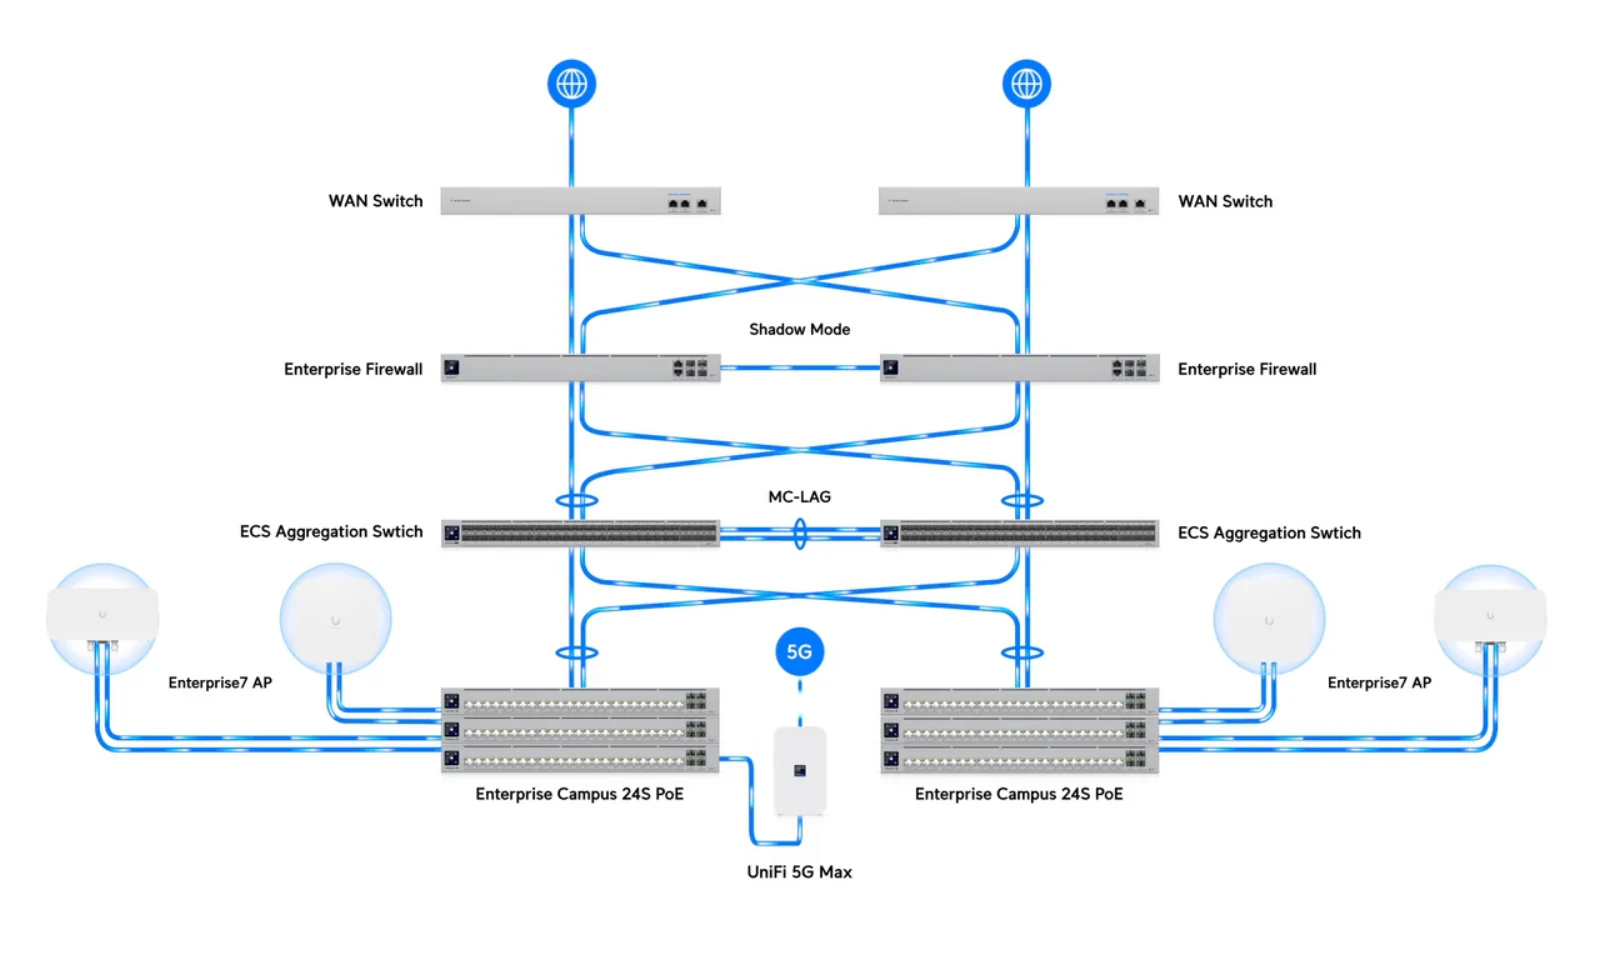
TÖBBRÉTEGŰ HÁLÓZATI VÉDELEMKettős WAN · EFG gateway · hálózati szegmentálás
A biztonság nem egyetlen doboz vagy szoftver. A tűzfal, az elkülönített hálózatok, a frissített rendszerek, az ellenőrzött hozzáférések és a naplók együtt segítenek csökkenteni a kitettséget és felismerni a szokatlan eseményeket.
A CrowdSec Security Engine nyílt forrású, a CrowdSec Console Community csomagja díjmentes. Az AppSec WAF külön engedélyezendő, és kompatibilis webszerveres/reverse-proxy bouncerrel működik; nem helyettesíti a hálózati tűzfalat vagy a teljes biztonsági folyamatot. A riasztások emberi feldolgozása és incidenskezelése külön egyeztetendő.
A technológiát mindig a megoldandó feladathoz, a meglévő környezethez és az üzemeltetési igényhez választjuk.
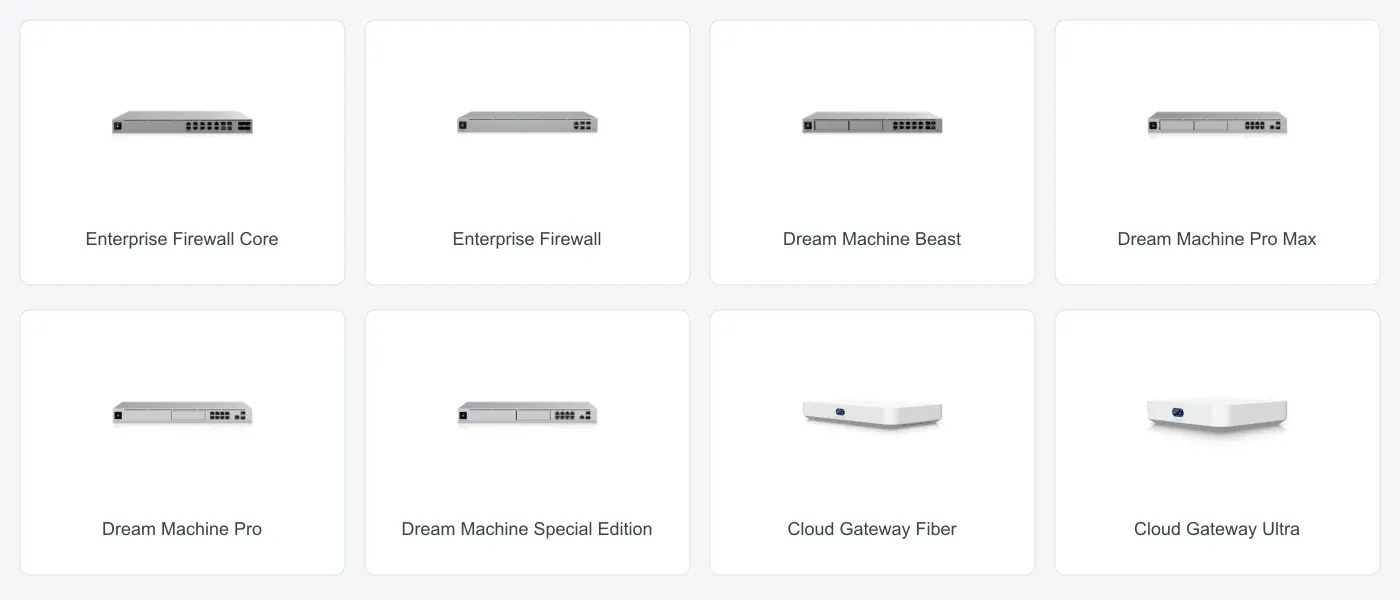
A hálózati átjáró szabályai, behatolásészlelési/-megelőzési funkciói, VPN-jei és frissítései a cég internetkapcsolatának fontos védelmi pontjai. A teljesítmény- és kompatibilitási hatás miatt a szabályokat méréssel és teszttel kell beállítani.
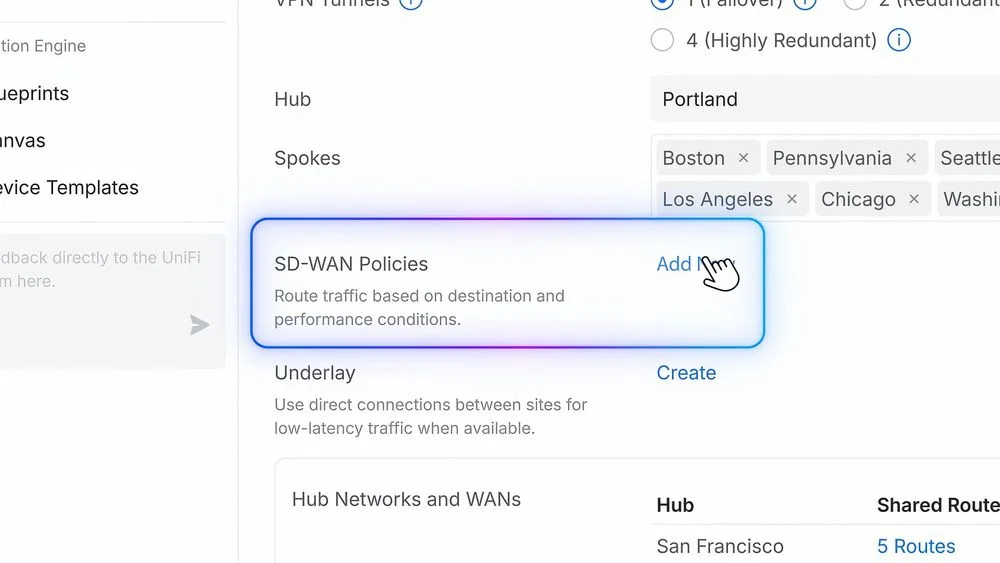
Vendég Wi-Fi, irodai munkaállomások, szerverek, kamerák és IoT eszközök logikai elválasztása mérsékelheti a szükségtelen átjárást. A UniFi switchek és AP-k konfigurációját a tűzfal szabályaival együtt érdemes megtervezni.
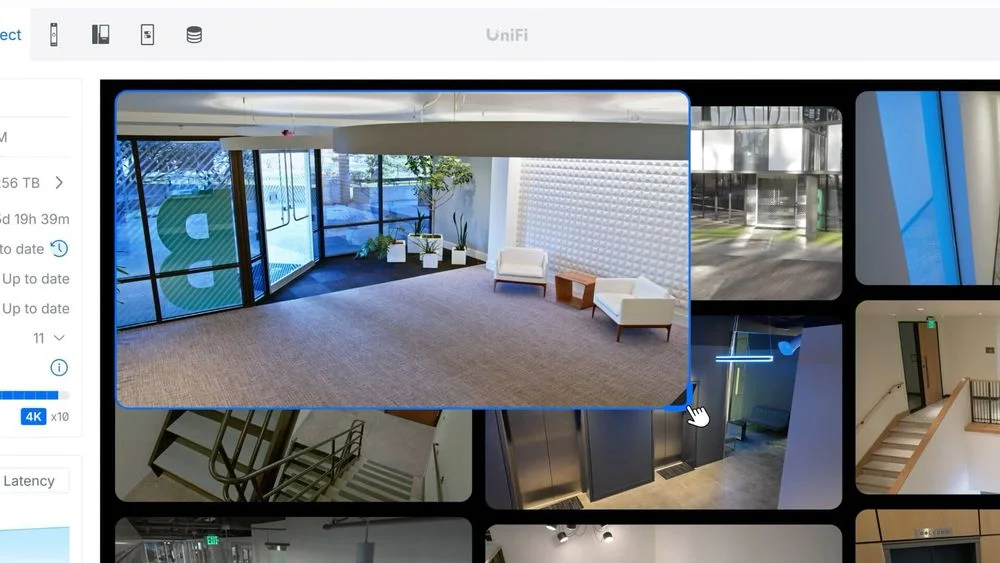
Kamerák, rögzítő/NVR és UNAS tárolás esetén a hozzáférési jogosultságok, megőrzési idő, távoli elérés és mentési igény tisztázása alapvető. A videómegfigyelés jogi és adatkezelési feltételeit az üzemeltetőnek külön rendeznie kell.
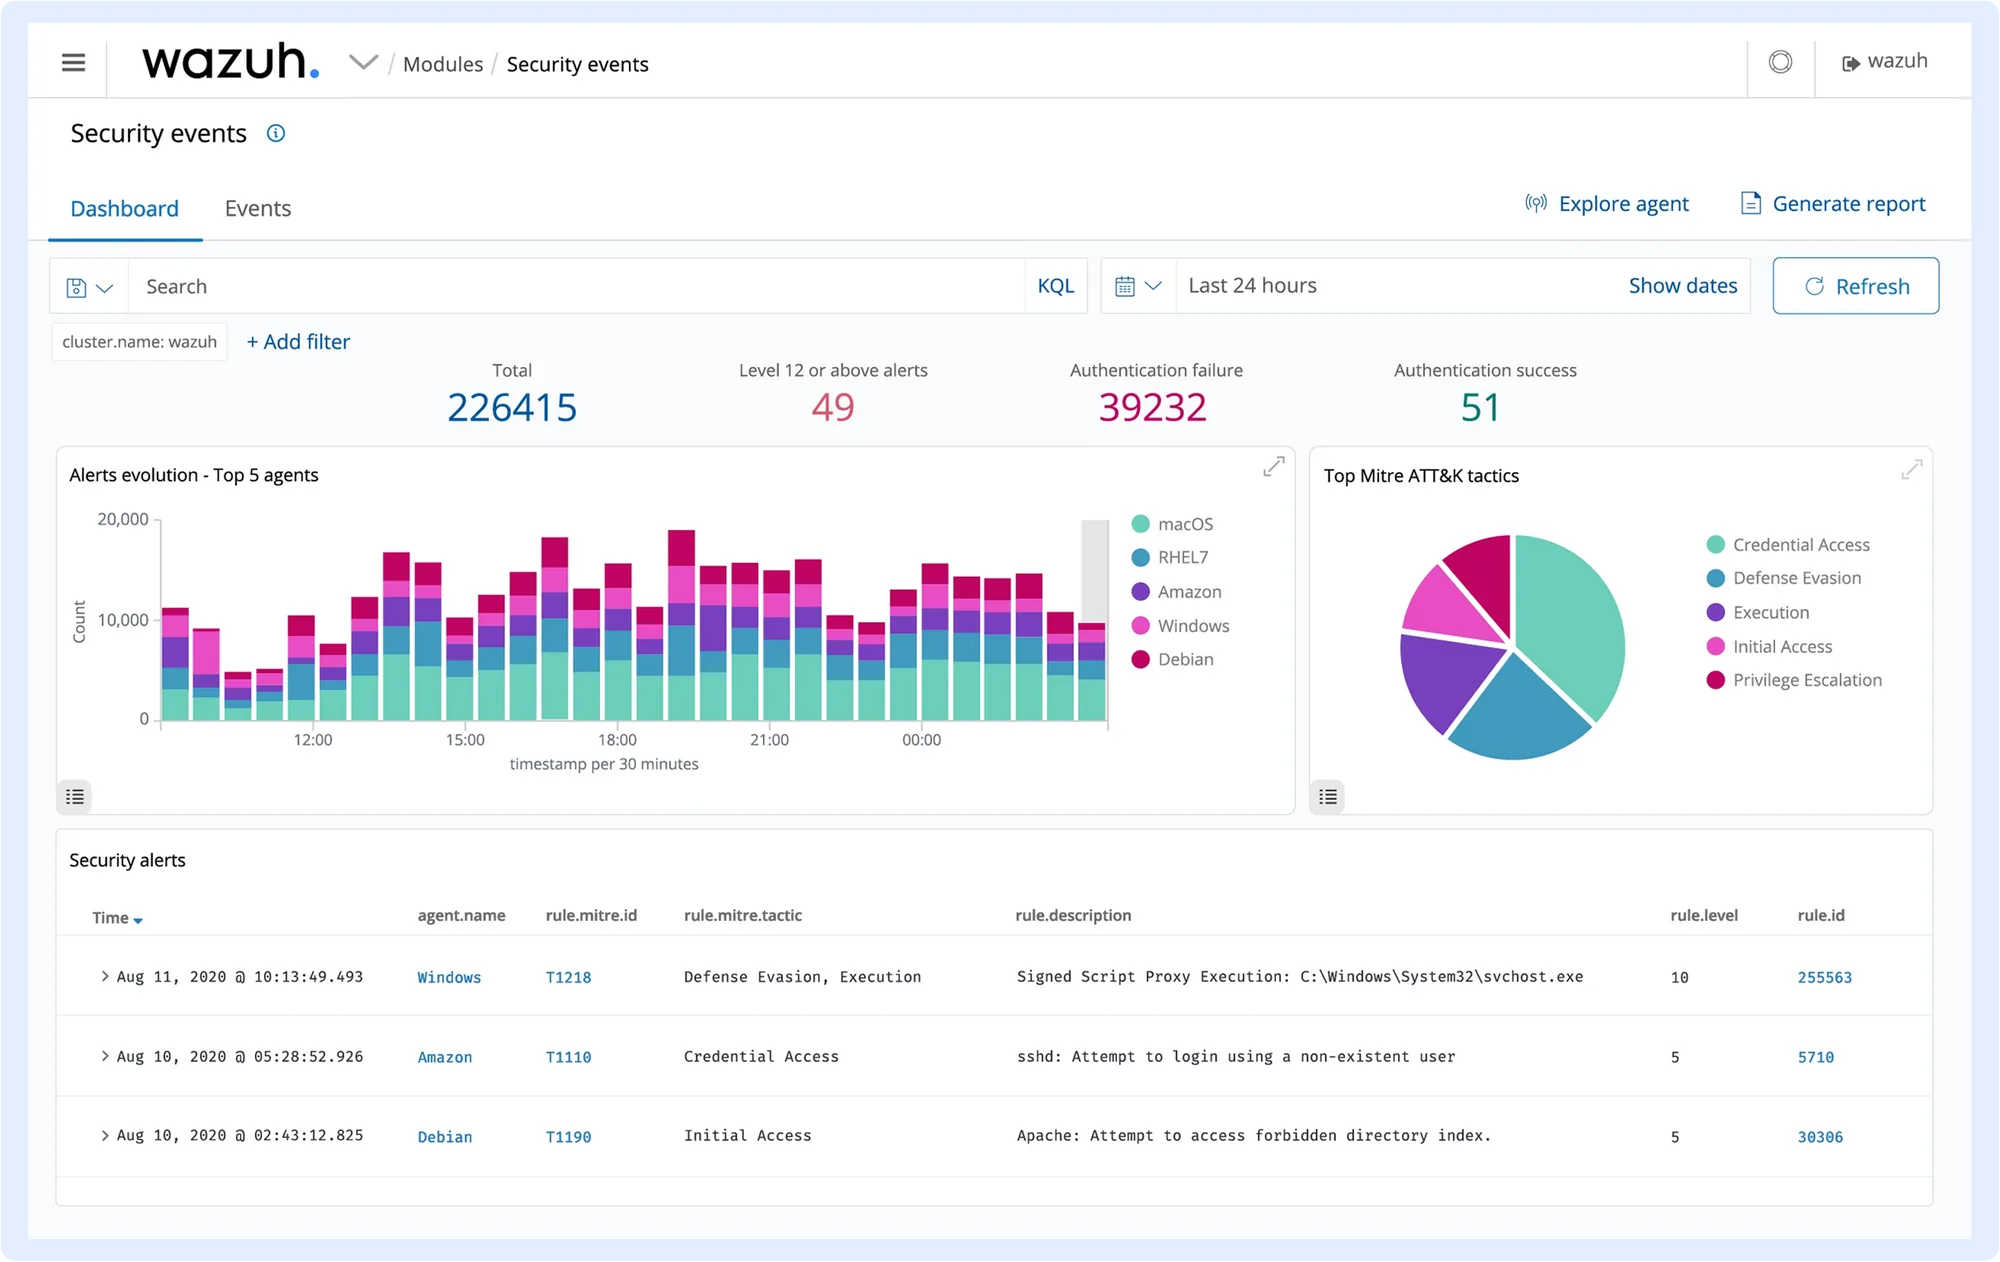
A szerverek és végpontok naplóinak központosítása segíthet összekapcsolni az eseményeket és megtalálni a gyanús eltéréseket. Az adatforrásokat, riasztási szabályokat, megőrzést és hozzáférést előre meg kell tervezni.
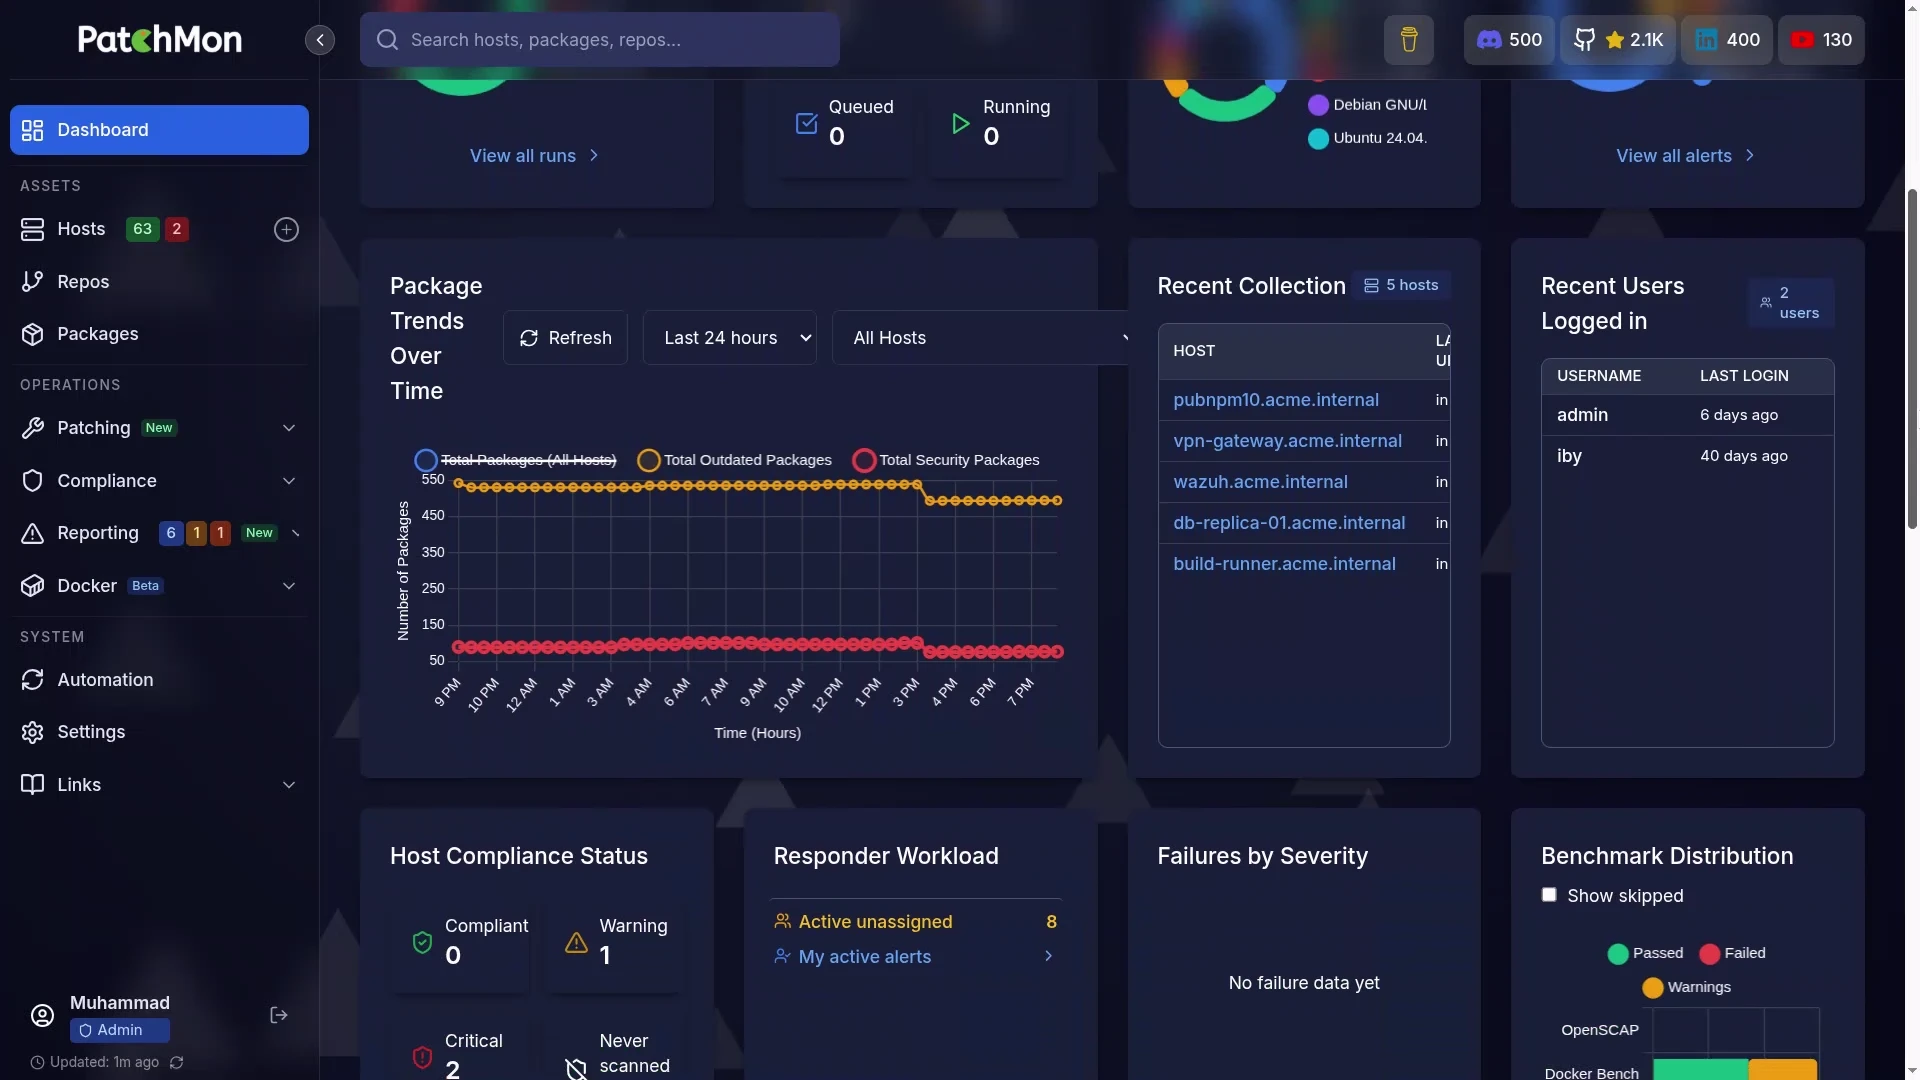
PatchMon és más leltár-/frissítési folyamatok láthatóbbá tehetik az elmaradásokat. A frissítési körök, újraindítások, kompatibilitási próba és kivételkezelés egyeztetett karbantartási folyamat része.
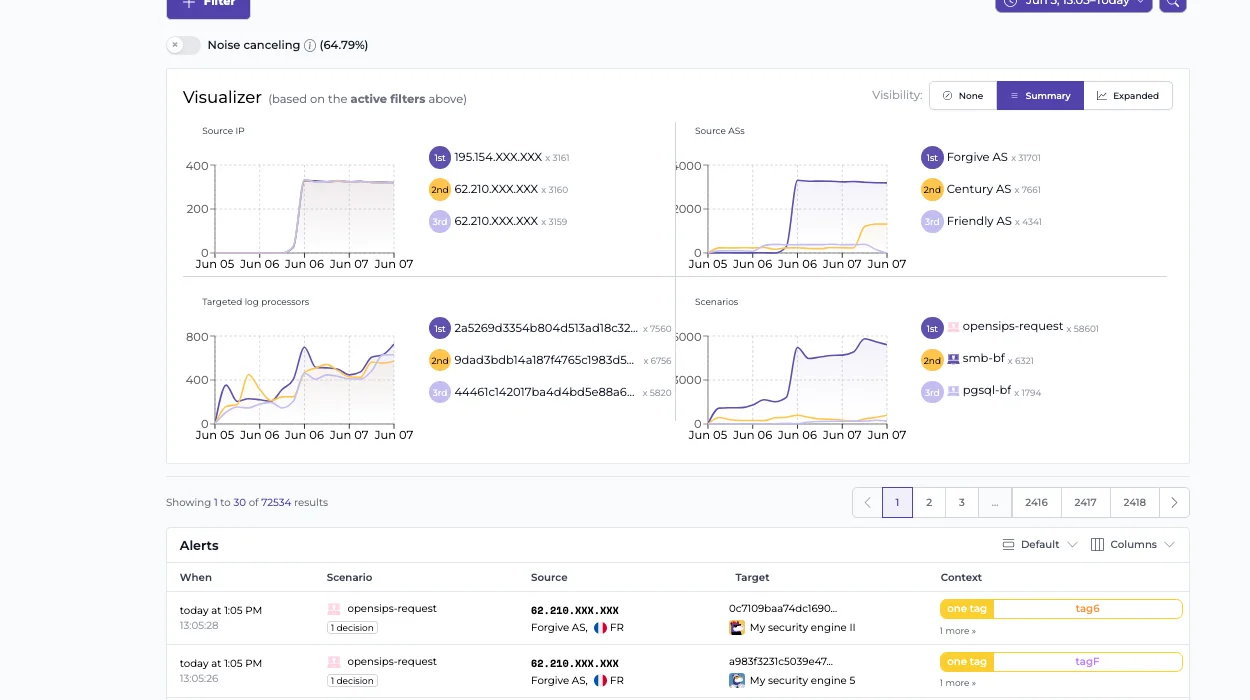
A Security Engine naplókból viselkedésmintákat és ismert rosszindulatú IP-címeket értékel, a CrowdSec AppSec pedig támogatott bouncerrel a webkéréseket is vizsgálhatja. A díjmentes Community konzol riasztás- és engine-áttekintést ad. A WAF-szabályokat, kivételeket és blokkolási döntéseket környezetenként kell tesztelni.
Az egyes elemek együtt adják a felhasználó számára működő szolgáltatást. A tervezés ezeket a függőségeket is figyelembe veszi.
A szolgáltatás részleteit és felelősségi köreit közösen rögzítjük.